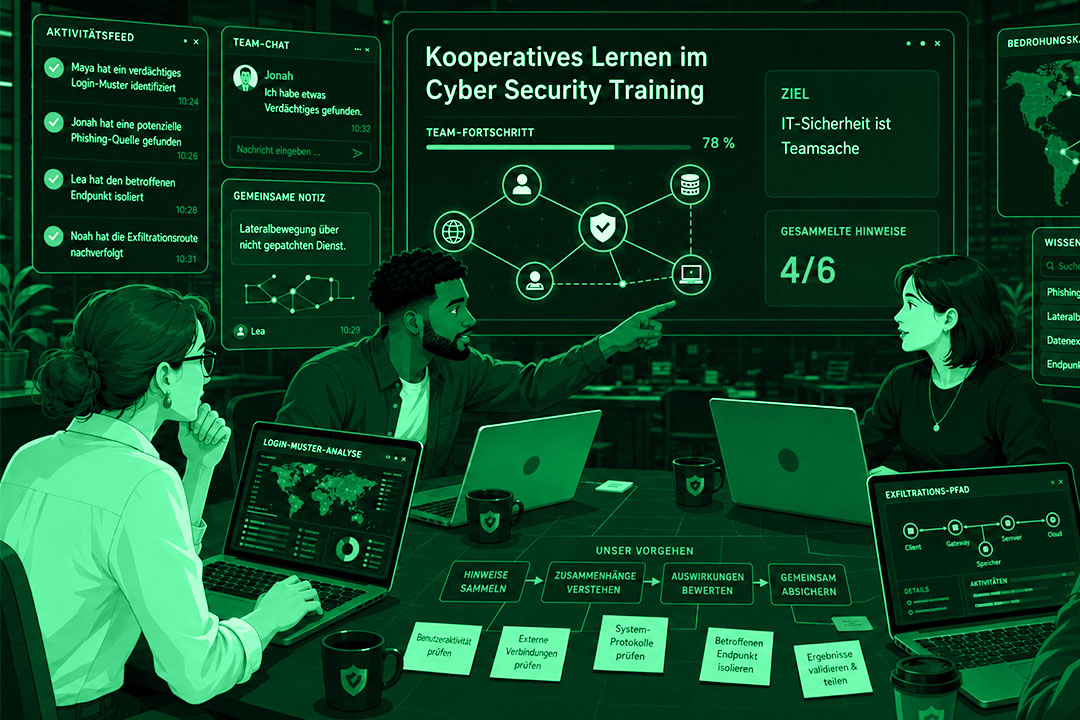
Cyberangriffe werden präziser und persönlicher. Künstliche Intelligenz verstärkt diese Entwicklung, weil sie personalisierte Phishing-Mails, Deepfakes und skalierbare Social-Engineering-Angriffe erleichtern kann. Deshalb brauchen Unternehmen keine Mitarbeitenden, die nur Richtlinien kennen, sondern Teams, die gemeinsam resilient handeln.
Warum IT-Sicherheit Teamsache ist
Klassisches Security Awareness Training erklärt Risiken. Es zeigt Richtlinien. Es testet, ob Mitarbeitende Regeln kennen. Was es selten schafft: Menschen in Situationen zu bringen, in denen sie handeln müssen. Gemeinsam. Unter Druck. Mit unvollständigen Informationen.
Genau dort entstehen aber viele Sicherheitsrisiken. Eine Person bekommt eine verdächtige Mail. Eine andere kennt den Kontext. Eine dritte sieht eine ungewöhnliche Berechtigung. Erst im Austausch wird aus Einzelwissen ein Sicherheitsbild. Wer dieses Zusammenspiel nur in einer Präsentation erklärt bekommt, ist auf den Ernstfall kaum vorbereitet.
Cyber Security ist keine Einzelprüfung am Laptop, sondern eine Teamleistung unter Druck.
Das Bundesamt für Sicherheit in der Informationstechnik beschreibt Social Engineering als Methode, bei der Angreifende den Menschen als vermeintlich schwächstes Glied der Sicherheitskette ausnutzen. Phishing ist eine der bekanntesten Formen. Deshalb reicht es nicht, einzelne Personen zu sensibilisieren. Unternehmen müssen trainieren, wie Teams Auffälligkeiten teilen und Entscheidungen gemeinsam absichern.
Mehr dazu, wie Gamification und Serious Games Cyber Security Training aus der Pflichtschulung holen und in ein aktives Lernerlebnis übersetzen, zeigen wir im Artikel Gamification für IT-Sicherheit.
Was kooperatives Lernen im IT-Sicherheitstraining bedeutet
Kooperatives Lernen bedeutet, dass Sicherheitswissen nicht nur aufgenommen wird, sondern im Team angewendet werden muss.
Das klingt erst einmal simpel. Ist es aber nicht. Denn viele Trainings sind immer noch auf Einzelpersonen ausgelegt. Eine Person klickt sich durch Inhalte, beantwortet Quizfragen und erhält ein Zertifikat. Das passt gut zu Pflichtschulungen. Es passt aber weniger gut zu realen Angriffen.
In echten Bedrohungslagen zählt selten nur eine richtige Antwort. Es zählt, ob jemand nachfragt. Ob ein Verdacht geteilt wird und Zuständigkeiten klar sind. Ob das Team erkennt, dass eine kleine Auffälligkeit Teil eines größeren Musters ist. Genau deshalb braucht Cyber Security Training soziale Situationen.
Bei Pfeffermind denken wir solche Formate nicht vom Lernziel allein. Wir denken sie von der Handlung aus: Was sollen Spielende tun? Wo müssen sie sprechen und wann brauchen sie einander? An welcher Stelle wird aus einem unsicheren Bauchgefühl eine gemeinsame Entscheidung?

Eine spielerische Incident-Response-Übung
Für DB InfraGO haben wir IT-Sicherheit in eine kooperative Mission übersetzt. Das Digital Escape Game „Letzter Halt: Vergangenheit“ macht Cyber Security als Zeitreise erlebbar. Die Spielenden übernehmen die Rolle von Time Agents. Sie reisen in die Vergangenheit, um Sicherheitslücken zu schließen und den Roten Rächer aufzuhalten. Denn dieser hat über Jahrzehnte Sicherheitsfehler ausgenutzt und dadurch das Bahnsystem der Zukunft ins Chaos gestürzt.
Das Projekt zeigt sehr konkret, wie Teamlogik in ein Lernformat übersetzt werden kann. Nicht alle bekommen dieselben Informationen. Nicht alle dürfen dasselbe sehen. Nicht alle können dieselben Aufgaben lösen. Genau dadurch entsteht eine Situation, die näher an realen Sicherheitslagen ist als viele klassische Schulungen.
IT-Sicherheit wird so nicht erklärt. Sie wird zur Aufgabe. Die Spielenden untersuchen Laptops, prüfen Nachrichten und rekonstruieren Sicherheitsfehler. Und sie merken schnell: Allein kommt niemand ans Ziel.
Der zentrale Lernmechanismus: Verteiltes Wissen erzwingt echte Kooperation
Der Zeit-Kapitän teilt den Bildschirm und hat besondere Übersichten. Die anderen Rollen arbeiten auf eigenen Laptops. Ihre Screens können sie nicht teilen. Dadurch entsteht echte Abhängigkeit, weil kein Hinweis allein reicht. Erst durch Austausch und Abgleich entsteht ein vollständiges Bild.
Das ist kein netter Team-Bonus, sondern es ist die eigentliche Lernmechanik. Denn auch in Unternehmen verteilen sich Informationen über Personen, Abteilungen und Systeme. Ein Team ist nur so sicher wie die Stelle, an der ein Hinweis übersehen, eine Nachricht nicht hinterfragt oder ein Zugriff falsch bewertet wird.
Das Herzstück des Spiels ist eine einfache Designentscheidung: Niemand hat alle Informationen.
Genau hier wird aus dem Spiel ein ernstzunehmendes Training. Das Format zwingt zur Kommunikation. Aber nicht künstlich, sondern weil die Aufgabe es verlangt. Dadurch entsteht eine spielbare Incident-Response-Übung, in der Teams Informationen teilen, Entscheidungen absichern und Sicherheitsvorfälle gemeinsam bewerten müssen. Spielende erleben selber, warum ein Verhalten wichtig ist, bevor man es ihnen erklärt.

Vier Lernphasen für konkrete IT-Security-Kompetenzen
Das Spiel macht Sicherheitswissen greifbar, weil jede Lernphase eine konkrete Entscheidung verlangt. Die Spielphasen orientieren sich an realen IT-Security-Themen. Dazu gehören Integrität, Social Engineering, Vertraulichkeit und Verfügbarkeit. In mehreren Phasen prüfen die Spielenden verdächtige Nachrichten, analysieren Berechtigungen und rekonstruieren eine Kette von Sicherheitsfehlern.
Erstens prüfen sie Auffälligkeiten auf mehreren Laptops. Dann bewerten sie Phishing und Smishing. Danach geht es um Zugriffsrechte und vertrauliche Dateien. Am Ende steht die Frage, wie Verfügbarkeit geschützt werden kann.
Wichtige Lernmomente im Überblick:
- Verdächtige Nachrichten erkennen und einordnen
- Phishing- und Smishing-Versuche bewerten
- Zugriffsrechte prüfen und richtig zuordnen
- Vertrauliche Dateien korrekt einstufen
- Ransomware-Risiken verstehen
- Sicherheitsfehler im Team rekonstruieren
- Verantwortung als Gruppe übernehmen
Was Escape Games im Cyber Security Training besser machen
Eine verdächtige Nachricht ist nicht nur ein Beispiel auf einer Folie. Sie ist Teil eines Rätsels. Eine falsche Freigabe ist nicht nur ein Regelverstoß. Sie blockiert den Fortschritt. Und eine unklare Zuständigkeit ist nicht nur ein organisatorisches Problem. Sie wird im Spiel sofort spürbar.
Klassische Schulungen erklären, was passieren kann. Ein gutes Escape Game lässt Teams erleben, warum es passiert. Dadurch entsteht ein anderes Lernen. Nicht: „Ich habe die Regel gesehen.“ Sondern: „Wir haben gemerkt, was passiert, wenn wir nicht miteinander sprechen und zusammenarbeiten.“
Ein Digital Escape Game verwandelt abstrakte Risiken in erlebbare Konsequenzen.
Diesen Ansatz nutzen wir auch in anderen Projekten. In Hackers and Hooks wird Cyber Security über Storytelling und aktive Entscheidungen vermittelt. Das Spiel greift unter anderem die Nutzung von KI für Phishing-Angriffe auf und schafft einen Safe Space für kritische IT-Situationen.
Auch Space Adventure Phoenix übersetzt IT-Sicherheit in eine spielbare Mission. Mitarbeitende erleben ein humorvolles Science-Fiction-Szenario und setzen sich aktiv mit Phishing, Social Engineering und digitalen Spuren auseinander. So wandert ein Pflichtthema von der Muss-ich-machen-Liste auf die Will-ich-machen-Liste.
Weitere Einordnung dazu gibt es in unserem Artikel zu Serious Games und im Überblick zu Gamification in Unternehmen.


Warum kooperative Security Games besonders sauber designt werden müssen
Ein kooperatives Escape Game ist kein E-Learning mit Rätseln. Es braucht eine genaue Dramaturgie der Zusammenarbeit. Wer weiß was? Wer darf was sehen? Wann muss das Team sprechen? Und wann wird aus Einzelwissen eine gemeinsame Entscheidung?
Das ist handwerklich anspruchsvoll. Wenn ein Hinweis unklar ist, stockt nicht nur eine Person. Dann stockt das ganze Team. Zu viel Orientierung nimmt die Spannung. Zu wenig Orientierung erzeugt Frust. Genau diese Balance entscheidet, ob ein Serious Game motiviert oder nur kompliziert wirkt.
Kooperation funktioniert im Spiel nur, wenn Rollenlogik, Orientierung und Testing zusammenspielen.
Aus der Entwicklung haben wir deshalb wichtige Learnings mitgenommen. Rollen müssen früh sauber geplant werden. Materialien brauchen eindeutige Namen. Feedback muss versioniert sein. Und Testing muss nicht nur prüfen, ob Rätsel lösbar sind. Es muss prüfen, ob Zusammenarbeit wirklich funktioniert.
Für welche Unternehmen kooperatives Cyber Security Training sinnvoll ist
Kooperatives Training passt besonders gut, wenn Sicherheitsrisiken im Arbeitsalltag durch Kommunikation entstehen oder verhindert werden. Das betrifft mehr Bereiche als man denkt. Teams teilen Dateien, vergeben Zugriffe und reagieren auf Mails. Sie arbeiten mit externen Kontakten, nutzen Messenger, Cloud-Systeme und interne Plattformen. Deshalb ist Cyber Security selten nur eine IT-Frage.
Ein kooperatives Format lohnt sich vor allem, wenn Unternehmen mehr erreichen wollen als Wissenstransfer. Es passt, wenn Teams Verantwortung üben sollen. Wenn Sicherheitskultur gestärkt werden soll. Wenn Social Engineering realistisch trainiert werden soll. Oder wenn Mitarbeitende erleben sollen, warum ihre Rückfragen wichtig sind.
Vor der Konzeption helfen deshalb klare Fragen. Welche Risiken sind im Unternehmen besonders relevant? Welche Zielgruppe entscheidet im Alltag über Daten, Zugriffe oder Nachrichten? Soll das Training eher sensibilisieren oder Verhalten verändern? Und soll Teamkommunikation selbst Teil des Lernziels sein?
Fazit: Sicherheitskultur entsteht im Team, nicht im Einzelnen
Kooperatives Lernen im Cyber Security Training macht sichtbar, dass Sicherheit durch gemeinsames Handeln entsteht. Unser Spiel für DB InfraGO, „Letzter Halt: Vergangenheit“, zeigt das sehr konkret. Die Spielenden prüfen verdächtige Nachrichten. Sie analysieren Berechtigungen. Sie gleichen Informationen ab. Dabei erleben sie, dass IT-Sicherheit nicht an einer einzelnen Person hängt. Sie entsteht durch Aufmerksamkeit und Austausch.
Für Pfeffermind ist genau das der Kern guter Serious Games. Wir nehmen ein echtes Problem und übersetzen es in eine Situation, in der Menschen handeln wollen. Nicht weil sie müssen, sondern weil die Mission sie braucht. Bei Cyber Security ist diese Mission besonders passend. Denn jedes Team ist nur so stark wie die Stelle, an der niemand hinschaut.
In einer Zeit, in der KI-gestützte Angriffe gezielt auf menschliche Routinen zielen, ist das kein nettes Lernziel. Es ist eine Notwendigkeit. Wer Security Awareness ernst nimmt, sollte deshalb nicht nur einzelne Personen schulen. Er sollte Teams trainieren, gemeinsam stark zu werden.
Ready to play? Seit >10 Jahren steht Pfeffermind für Gamification & Serious Games Expertise. Als perfekte Mischung aus effizienter Beratung & kreativer Agentur. Und mit Kunden von Bildung bis Banking, von Bosch bis zum Bundesministerium.
Womit können wir weiterhelfen?
Was ist kooperatives Lernen im Cyber Security Training?
Kooperatives Lernen im Cyber Security Training bedeutet, dass Mitarbeitende Sicherheitswissen gemeinsam anwenden. Sie tauschen Hinweise aus, prüfen Entscheidungen im Team und erleben, dass IT-Sicherheit nicht an Einzelpersonen hängt. So wird Security Awareness zur gemeinsamen Verantwortung.
Warum eignet sich ein Digital Escape Game für Security Awareness?
Ein Digital Escape Game macht Cyber-Risiken erfahrbar. Spielende erkennen verdächtige Nachrichten, analysieren Zugriffsrechte und erleben direkte Konsequenzen ihrer Entscheidungen. Dadurch wird aus abstraktem Pflichtwissen ein aktives Training mit Story, Teamwork und Erinnerungseffekt.
Für welche Teams eignet sich kooperatives Security Training?
Kooperatives Security Training eignet sich für Teams, die Informationen teilen, Zugriffe vergeben oder mit sensiblen Daten arbeiten. Besonders sinnvoll ist es für Abteilungen, in denen Phishing, Social Engineering oder unklare Zuständigkeiten reale Risiken im Alltag sind.
Wann ist ein Escape Game besser als ein E-Learning?
Ein Escape Game ist besser geeignet, wenn nicht nur Wissen vermittelt, sondern Verhalten trainiert werden soll. Es passt besonders gut bei Themen, die Aufmerksamkeit, Abstimmung und Entscheidungen erfordern. E-Learning eignet sich eher für standardisierte Pflichtinhalte.
Was macht ein gutes kooperatives Security Game aus?
Ein gutes kooperatives Security Game braucht klare Rollen, verteilte Informationen und sinnvolle Konsequenzen. Die Zusammenarbeit darf nicht Dekoration sein. Sie muss notwendig sein, damit Spielende erleben, warum Austausch, Rückfragen und gemeinsame Entscheidungen Sicherheit erhöhen.
Wie stärkt kooperatives Training die Sicherheitskultur?
Kooperatives Training stärkt Sicherheitskultur, weil es Verantwortung sichtbar macht. Teams lernen, Auffälligkeiten zu teilen und Unsicherheiten anzusprechen. Genau diese Routinen sind wichtig, wenn echte Angriffe Druck erzeugen und schnelle Entscheidungen verlangen.
Wann lohnt sich ein Serious Game für Cyber Security?
Ein Serious Game lohnt sich, wenn Cyber Security nicht nur verstanden, sondern praktisch erlebt werden soll. Besonders stark ist der Ansatz bei komplexen Risiken wie Social Engineering, Phishing oder Zugriffsrechten. Dort hilft spielerisches Handeln mehr als reine Erklärung.
Können Serious Games als Incident-Response-Übung genutzt werden?
Ja — besonders dann, wenn Unternehmen nicht nur Wissen vermitteln, sondern Zusammenarbeit unter realistischem Entscheidungsdruck trainieren möchten. In einem Serious Game erleben Teams verdächtige Nachrichten, Sicherheitsvorfälle oder unklare Zuständigkeiten nicht theoretisch, sondern als gemeinsame Aufgabe. Dadurch eignen sich kooperative Escape Games sehr gut als interaktive Incident-Response-Übung für Kommunikation, Aufmerksamkeit und abgestimmtes Handeln im Team.
Was brauchen Unternehmen, bevor sie ein Cyber Security Escape Game entwickeln lassen?
Unternehmen brauchen keine fertige Spielidee. Sie brauchen ein klares Problem und ein klares Lernziel. Welche Security-Risiken sollen Mitarbeitende besser erkennen? Wo entstehen im Alltag Unsicherheiten? Und welches Verhalten soll sich nach dem Training verändern? Reale Arbeitssituationen, typische Fehlerquellen und relevante Security-Szenarien helfen uns, daraus ein Format zu entwickeln, das fachlich passt und spielerisch funktioniert.